

Zugriffskontrolle: Rechte sicher vergeben
Du lernst, wer Räume betreten, Systeme nutzen und Daten bearbeiten darf und wie du die dafür nötigen Rechte sicher vergibst.
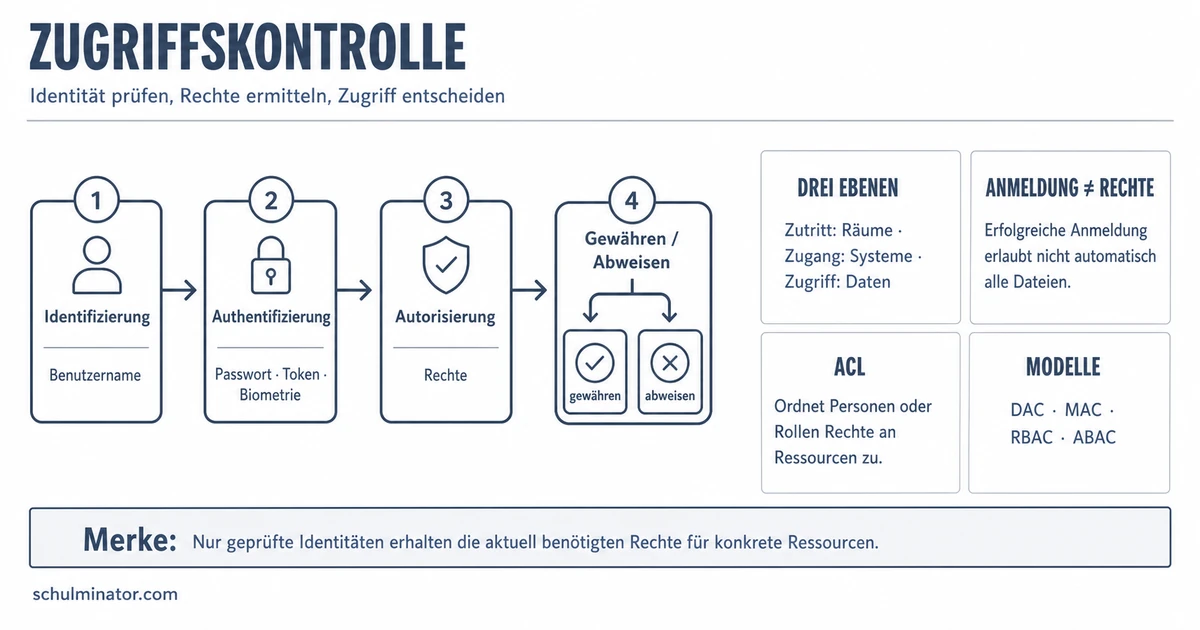
Kurz gesagt
Zugriffskontrolle bestimmt, wer Daten lesen, ändern oder löschen darf. Sichere Rechtevergabe richtet sich nach festgelegten Regeln und den Informationen, die ein Benutzer für seine konkrete Aufgabe braucht.
Eine erfolgreiche Anmeldung gibt dir noch nicht das Recht, jede Datei zu bearbeiten. Du lernst, welche Prüfungen verschiedene Bereiche schützen und wie Berechtigungen vergeben werden. Alle folgenden Anwendungssituationen sind erfunden.
Deine Lernziele
Eine Berechtigung ist die Erlaubnis, etwas Bestimmtes zu tun. Die drei Kontrollarten unterscheiden sich danach, worauf sich diese Erlaubnis bezieht.
Die Zutrittskontrolle regelt das körperliche Betreten eines geschützten Bereichs, etwa eines Computerraums. Die Zugangskontrolle regelt hier den Beginn der Nutzung eines Computers oder Informationssystems. Die Zugriffskontrolle regelt den Umgang mit Daten: Darfst du eine Datei beispielsweise lesen, schreiben, ändern oder löschen?
Diese Dreiteilung dient hier als technische Lernhilfe. Du darfst sie nicht unverändert auf Rechtsbegriffe übertragen, denn dort können die Begriffe anders abgegrenzt sein. Eine Erlaubnis auf einer Ebene ersetzt außerdem keine Erlaubnis auf einer anderen: Wer einen Raum betreten darf, darf deshalb noch keine darin gespeicherte Datei löschen.
| Kontrollart | Geschützter Bereich | Erfundenes Beispiel |
|---|---|---|
| Zutrittskontrolle | Körperlicher Bereich | Eine Karte erlaubt das Betreten des Schulradiostudios. |
| Zugangskontrolle | Beginn der Systemnutzung | Ein Benutzer darf das Schnittsystem starten und nutzen. |
| Zugriffskontrolle | Daten und erlaubte Handlungen | Das System prüft, ob der Benutzer eine Tondatei löschen darf. |
Merke: Frage nach dem Gegenstand der Prüfung: einen Bereich betreten, ein System nutzen oder mit bestimmten Daten etwas tun.
Teste dich
Ein Benutzerkonto ordnet einem Benutzer eine digitale Identität zu. Bei der Authentifizierung prüft das System einen Nachweis für die behauptete Identität. In unserem vereinfachten Anmeldemodell ist ein korrekt geprüfter persönlicher Anmeldenachweis die Voraussetzung dafür, dass die Identität als bestätigt gilt.
Die Autorisierung betrifft die Berechtigung für eine Handlung: Darfst du etwa einen Text lesen, ändern oder löschen? Rechte für verschiedene Handlungen werden getrennt betrachtet. Ein Leserecht enthält deshalb kein Änderungs- oder Löschrecht.
In unserem personenbezogenen Anmeldebeispiel geschieht zuerst die Authentifizierung. Danach prüft das System bei einer gewünschten Handlung die zugehörige Berechtigung. Eine bestätigte Identität allein erlaubt diese Handlung noch nicht. Die Reihenfolge beschreibt dieses Anmeldemodell; sie ist keine Behauptung, dass jede öffentlich lesbare Information eine Anmeldung voraussetzt.
Authentifizierung
Prüfung eines Nachweises für die behauptete Identität: Ist der Benutzer der, für den er sich ausgibt?
Autorisierung
Erteilen oder Prüfen einer Berechtigung: Welche Handlung darf der Benutzer mit welchen Daten ausführen?
Beispiel: Anmeldung an einem erfundenen Leseportal
- 1Vorgabe: Dein persönlicher Anmeldenachweis ist gültig. Dein Konto darf Geschichten lesen, aber nicht ändern.
- 2Das Portal prüft den Anmeldenachweis und bestätigt deine Identität. Das ist Authentifizierung.
- 3Du möchtest eine Geschichte ändern. Das Portal prüft die Berechtigung für diese Handlung. Das gehört zur Autorisierung.
- 4Ergebnis: Das Ändern wird abgelehnt, obwohl die Anmeldung erfolgreich war.
Teste dich
Eine Rolle bündelt Berechtigungen für eine bestimmte Funktion oder Aufgabe. Bei der rollenbasierten Zugriffskontrolle erhält ein Benutzer die Berechtigungen einer ihm zugewiesenen Rolle. Eine Rolle kann einem Benutzer oder mehreren Benutzern zugeordnet sein. Dadurch lassen sich Rechte für eine Funktion gemeinsam festlegen, statt sie für jeden Benutzer einzeln zusammenzustellen.
Das Need-to-know-Prinzip bedeutet „Kenntnis nur, wenn nötig“. Es beschreibt ein Sicherheitsziel für geheime Informationen: Auch eine grundsätzlich berechtigte Person darf Informationen nicht einsehen, wenn sie diese für ihre konkrete Aufgabe nicht unmittelbar benötigt. In unseren Beispielen gilt das Prinzip ausdrücklich auch für vertrauliche Daten, also Daten, die nicht allgemein zugänglich sind.
Eine Rolle beschreibt häufig mehrere Tätigkeiten. Deshalb können ihre technischen Berechtigungen weiter reichen als der Informationsbedarf einer einzelnen Aufgabe. Gelten Rollenrechte und Need-to-know gemeinsam, musst du beides prüfen: Erlaubt die Rolle den Zugriff, und brauchst du die Information für die konkrete Aufgabe? Need-to-know allein verschafft dir umgekehrt kein fehlendes Zugriffsrecht.
Rollenbasierte Zugriffskontrolle
Berechtigungen werden Rollen zugeordnet. Ein Benutzer erhält passende Berechtigungen durch seine zugewiesene Rolle.
Beispiel: Erfundene Turnierhilfe mit zwei Listen
- 1Die Rolle „Turnierhilfe“ erlaubt technisch das Lesen der Ergebnisliste und der vertraulichen Kontaktliste. Zusätzlich gilt Need-to-know.
- 2Deine konkrete Aufgabe ist, die erzielten Punkte aus der Ergebnisliste vorzulesen. Kontaktdaten brauchst du dafür nicht.
- 3Du darfst für diese Aufgabe die Ergebnisliste lesen. Die Kontaktliste darfst du dafür nach Need-to-know nicht einsehen.
Merke: Ein grundsätzlich vorhandenes Rollenrecht ersetzt nicht die Prüfung, ob eine Information für die konkrete Aufgabe erforderlich ist.
Teste dich
DAC steht für „Discretionary Access Control“. Gemeint ist Zugriffskontrolle mit einem Entscheidungsspielraum des Eigentümers einer Datei oder eines anderen dazu Berechtigten. Diese Person darf im vorgesehenen Rahmen bestimmen, wer welche Rechte an der Datei erhält.
MAC steht für „Mandatory Access Control“. Dabei bestimmt eine zentrale Stelle verbindliche Zugriffsregeln. Gewöhnliche Dateieigentümer dürfen diese Regeln nicht nach eigener Wahl lockern oder Rechte weitergeben, die ihnen die Richtlinie nicht zur Weitergabe erlaubt. Die zentrale Richtlinie kann jedoch ausdrücklich ausgewählten vertrauenswürdigen Benutzern besondere Rechte gewähren. Solche festgelegten Ausnahmen sind mit MAC vereinbar; sie bedeuten keine freie Entscheidung für gewöhnliche Eigentümer.
RBAC steht für „Role-Based Access Control“, also rollenbasierte Zugriffskontrolle. Die Berechtigungen für den betrachteten Zugriff ergeben sich aus der zugewiesenen Rolle. Entscheidend ist diese Zuordnung, nicht allein, dass irgendeine zentrale Stelle die Rollen verwaltet. Eine zentrale Rollenverwaltung genügt deshalb nicht als Begründung für die Einordnung als MAC.
Achte beim Vergleich auf die maßgebliche Entscheidungsgrundlage: den erlaubten Entscheidungsspielraum einer Person, eine verbindliche zentrale Richtlinie oder die Rechte einer Rolle.
| Modell | Maßgebliche Grundlage | Entscheidende Frage |
|---|---|---|
| DAC | Entscheidungsspielraum des Eigentümers oder eines anderen dazu Berechtigten | Wer darf hier selbst Rechte vergeben? |
| MAC | Verbindliche Regeln einer zentralen Stelle | Was erlaubt die zentrale Richtlinie einschließlich festgelegter Ausnahmen? |
| RBAC | Berechtigungen der zugewiesenen Rolle | Welche Rechte erhält der Benutzer durch seine Rolle? |
Merke: Bei MAC können ausdrücklich geregelte besondere Rechte bestehen. Daraus folgt nicht, dass gewöhnliche Dateieigentümer die zentrale Richtlinie selbst ändern dürfen.
Teste dich
Alles auf einen Blick
Zugriffskontrolle
Die technische Dreiteilung unterscheidet das Betreten eines Bereichs, den Beginn der Systemnutzung und Handlungen mit Daten.
Im personenbezogenen Anmeldemodell wird zuerst die Identität bestätigt und danach die Berechtigung für eine gewünschte Handlung geprüft.
Rollen bündeln Berechtigungen für Funktionen; Benutzer erhalten diese Rechte durch ihre zugewiesene Rolle.
Geheime Informationen darfst du trotz grundsätzlicher Berechtigung nur einsehen, wenn du sie unmittelbar für die konkrete Aufgabe brauchst.
Der Eigentümer oder ein anderer dazu Berechtigter darf innerhalb seines Entscheidungsspielraums Zugriffsrechte vergeben.
Verbindliche zentrale Regeln bestimmen den Zugriff; ausdrücklich festgelegte besondere Rechte für ausgewählte Benutzer sind möglich.
Eine Beschriftung im erfundenen Museum vorbereiten
- 1Aufgabe und Vorgaben: Du sollst eine Beschriftung erstellen. Deine Rolle „Ausstellungsdienst“ erlaubt das Lesen der Objektbeschreibung und des vertraulichen Leihvertrags. Zusätzlich gilt Need-to-know. Für die Beschriftung brauchst du die Objektbeschreibung, den Vertrag nicht.
- 2Zuerst wird bei der persönlichen Anmeldung dein gültiger Identitätsnachweis geprüft. Damit ist die Authentifizierung erfolgreich.
- 3Du möchtest die Objektbeschreibung lesen. Die Prüfung der Rollenrechte ergibt: Das Lesen ist erlaubt.
- 4Du prüfst den konkreten Bedarf: Die Objektbeschreibung ist für die Beschriftung erforderlich. Auch die Vorgabe von Need-to-know ist erfüllt.
- 5Ergebnis: Du liest die Objektbeschreibung. Den Leihvertrag siehst du für diese Aufgabe nicht ein, obwohl deine Rolle technisch ein Leserecht dafür enthält.
Fehler finden
Fehler in Zeile 3Der Fehlerbericht wird für diese Aufgabe nicht benötigt. Richtig: Nach Need-to-know darf ein Benutzer mit dieser Rolle für die Bestätigung die Terminliste lesen.
Lückentext
Eine Tür zum geschützten Technikraum öffnet sich nach der Prüfung deiner Berechtigung zum Betreten. Das ist . In unserem Anmeldemodell wird zuerst der Nachweis deiner Identität geprüft. Diese Prüfung heißt . In einem erfundenen Dateisystem darf der Eigentümer selbst bestimmen, wer seine Datei lesen kann. Dieser Entscheidungsspielraum entspricht .